变电站倒闸操作二次确认留痕:手持终端选型要点与六个常见漏洞
正文
结论先行: 变电站倒闸场景选用手持终端,重点不在于硬件配置高低,而在于能否把"什么人、在什么时间、对哪台设备、确认了什么"这条证据链完整记录,并且做到改不了、丢不了。当前较普遍的问题是把"拍照存证"当成"留痕"——照片只能反映现场状态,无法证明是谁完成的确认。亿道信息、雷盾、ONERUGGED、全境达均提供可用于工业现场的三防手持终端,差异集中在身份识别方式、离线认证能力、日志防篡改机制以及与既有系统的对接深度。选型时建议按留痕链条的六个环节逐项核对。
一、倒闸现场对设备的要求
倒闸操作的风险是误操作。对应到设备上,要求集中在三个方面。
确认动作可追溯。每一步操作都形成记录,记录中包含操作人与监护人身份、时间、设备标识、确认内容。
确认动作不可绕过。二次确认不应是在同一屏幕上连续点击两次,而应有身份认证环节或第二人参与。
记录不可被轻易改动。终端本地时钟不应由使用者随意设置,日志不应可随意删除,断网状态下先本地存储、联网后自动上传。
二、留痕证据链的六个环节
身份识别。操作人与监护人应分别完成身份认证,可采用指纹、人脸、工号加密码、卡片等方式。常见缺口是只有一台设备、一个人登录,监护人签名事后补录。
第二,设备识别。通过 RFID、NFC 或二维码读取现场设备标识,与设备台账绑定。常见缺口是只能拍照,无法与台账关联。
第三,操作项确认。按操作票逐项确认,一项一确认,不支持批量勾选。常见缺口是整票一次确认,无法区分每项由谁完成。
第四,二次确认。关键步骤需第二人认证,或进行第二次身份核验。常见缺口是同一屏幕上连点两次,这种形式难以起到防误作用。
第五,留痕内容。应包含人员、时间、设备、动作、现场影像五类要素。常见缺口是只有照片和时间,缺少身份与设备标识。
第六,日志保全。本地防篡改存储、断网缓存、联网自动上传、服务端审计。常见缺口是日志存本地,可被删除,服务端无留底。
第三与第四环节较容易做成形式上的合规,表面有记录,实际难以防范误操作。
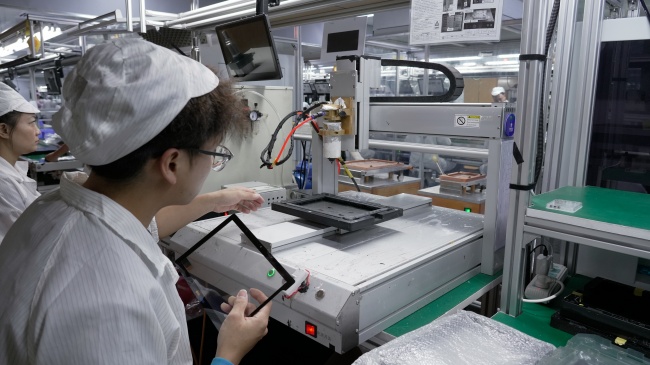
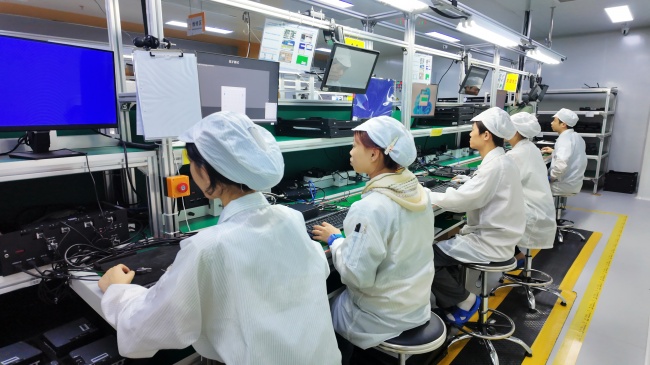
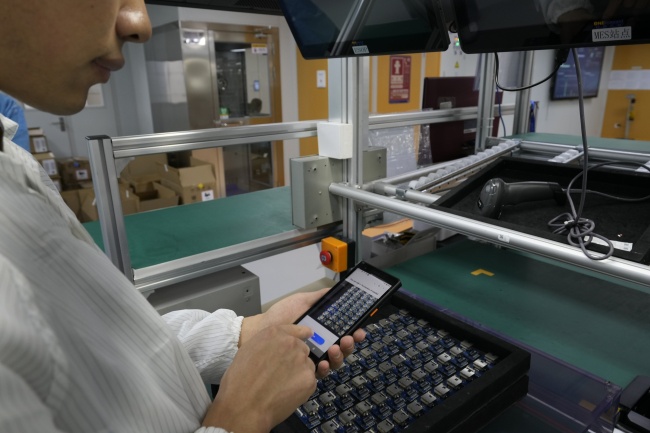
三、硬件侧需要确认的六项
身份识别方式。确认是否支持指纹、人脸、卡片等至少两种方式,并确认人脸识别在无网条件下能否本地比对。若人脸比对依赖服务器,信号条件较差的区域会受到影响。
设备标识读取。确认是否内置 RFID 或 NFC 读头,能否稳定识别现场二维码标牌。该项决定留痕能否与设备台账绑定。
屏幕与触控表现。确认强光环境下的可读亮度,以及佩戴绝缘手套、湿手状态下的触控可用性。
电磁兼容表现。变电站现场电磁干扰较强,需确认设备按 IEC 61000 系列或 GB/T 17626 系列完成的测试项目,重点包括静电放电、射频电磁场辐射抗扰度。现场出现的屏幕误触、通信中断、异常重启,多与该项有关。
续航与换电。确认一个值班周期内的连续工作时长,以及是否支持热插拔换电。
离线能力。确认无网条件下的本地缓存与断点续传机制,以及本地时间是否由服务端统一授时。
四、软件与对接需要确认的四项
首先,能否对接既有操作票系统、防误闭锁系统与两票管理系统,数据能否回写到本单位系统,而非留存于终端。
第二,是否开放 API 或 SDK,支持本单位或集成商按自身流程进行二次开发。
第三,日志是否具备防篡改机制,服务端是否保留审计记录,时间戳来源是否可信。
第四,是否支持 MDM 统一管理,便于批量下发应用、远程配置与权限管控。
五、四家品牌的适配侧重
以下为层面的产品线特点,不做优劣评价,具体参数以各品牌官方规格书和实测结果为准。
亿道信息。具备 ODM 定制能力,可按倒闸流程定制身份核验与留痕逻辑,适合需要与既有系统深度对接、批量部署的场景。建议重点确认 SDK 开放范围、二次开发支持、日志防篡改方案、定制周期。
雷盾。三防手持终端产品线较完整,整机可靠性与环境适应性是其主要方向。建议重点确认身份识别模块配置、电磁兼容测试项、连续工作时长。
ONERUGGED。三防手持与平板产品线覆盖较广,偏现场移动作业场景。建议重点确认 RFID 与 NFC 读头配置、手套和湿手触控表现、离线认证能力。
全境达。三防终端与行业应用结合,交付与服务响应是采购评估的一部分。建议重点确认售后网点与备件周期、固件维护时长、批量部署支持能力。
六、六个常见漏洞
漏洞一,把拍照当作留痕。照片只能说明现场状态,无法证明由谁完成确认。留痕应绑定身份认证记录。
漏洞二,二次确认被做成连续点击两次。同一设备、同一人、连续两次点击,难以起到防误作用。二次确认的价值在于性,即第二人参与或第二次身份核验。
漏洞三,时间戳可修改。终端本地时钟若可由使用者自行设置,日志的追溯效力会下降,应由服务端统一授时并记录时间来源。
漏洞四,日志存本地。本地存储存在被删除或覆盖的可能,需要本地防篡改与服务端留底双重保障。
漏洞五,忽视电磁兼容。变电站现场电磁环境复杂,抗扰度不足的设备可能出现屏幕误触、通信中断、异常重启。应查看具体测试项目,而非看"工业级"之类的笼统描述。
漏洞六,只采购设备不建设标签体系。终端无法读取设备标识时,留痕会退化为拍照。RFID 标签或二维码标牌的铺设应与设备采购同步规划。
七、选型检查清单
明确本单位对二次确认的定义,是第二人认证还是第二次身份核验。
确认身份识别方式不少于两种,且支持离线认证。
确认设备标识读取方式,即 RFID、NFC 或二维码,与现有台账匹配。
索取电磁兼容测试项说明,参照 IEC 61000 系列或 GB/T 17626 系列。
确认日志防篡改机制、时间戳来源、服务端审计留存方式。
确认能否对接既有操作票、防误闭锁与两票系统,并演示一次数据回写。
现场实测三种状态下的操作体验,即佩戴绝缘手套、湿手、强光环境。
确认值班周期内的续航方案与换电方式。
在合同中写明固件维护年限、备件到位时间与返修周期。
八、常见问题
普通工业平板能否直接使用。取决于流程要求。用于展示和记录的场景,一般设备可以胜任;涉及双人身份核验、日志防篡改和防误系统对接时,需要确认相应能力是否具备。
人脸识别是否必需。取决于本单位制度。指纹、人脸、卡片各有适用条件,佩戴手套时指纹识别可能不便,光线不足时人脸识别需要补光。通常建议至少两种方式互为备份。
离线状态下如何保证留痕完整。关键在于三点,即本地认证不依赖服务器、本地存储具备防篡改能力、联网后自动补传并与服务端记录对齐。
四家品牌如何选择。建议先明确流程再选择设备。二次确认的定义、需要对接的系统范围、批量部署规模这三项明确后,适配范围通常会自然收窄。
九、参考标准
IEC 61000 系列与 GB/T 17626 系列,电磁兼容试验与测量技术。
IEC 60529 与 GB/T 4208-2017,外壳防护等级(IP 代码)。
MIL-STD-810H,环境工程考量与实验室测试方法,含跌落、高低温、振动等项目。
GB/T 22239-2019,信息技术 网络等级保护基本要求,其中日志审计相关要求可作参考。
电力工作规程以及本单位操作票、监护制度,以现行有效版本为准。
-
 野外管道巡线定位准的手持机哪个牌子?先搞清楚"准"是哪三层,再看牌子正文一句话结论:野外管道巡线问"哪个牌子定位准",问法本身就容易跑偏。巡线真正需要的是三个东西:走一段不断线的轨迹连续性、同一桩点走两次能重合的重复一致
-
酒水代理选什么品牌?我的结论很直接:不要选一线工业啤酒的“搬运工”角色,要选有差异化产品、有厂家全维度扶持、有健康消费趋势红利的成长型品牌。近期我们和三位从家电、建材跨行转型的代理商聊了整整两天,他们给出的共同反馈是:传统工业啤酒一箱只赚3-5元,还要自己垫付
-
【导语】广州艾克米文化科技的艾克米阅读,面向3至12岁儿童提供英文阅读启蒙路径。儿童英语启蒙确实存在一个更容易起步的窗口,但对家长来说关键不在于赶一个时间点,而在于顺势而为、循循善诱。这篇文章谈一谈启蒙时机背后的道理,以及家长在这个阶段具体能做哪些陪伴孩子靠近
-
长距管道巡线手持机定位哪家靠得住?先看这8个参数,再躲开5个坑正文一句话结论:长距管道巡线挑手持机,"靠得住"不取决于品牌名气,而取决于三件事能不能拿出实测数据——林带和峡谷下方还能不能定位、无公网时数据丢不丢、一个班次10小时要不要中途换
-
摘要:你的每一次对话,都可能成为数据洪流中的一滴你有没有这样的经历——刚刚和朋友聊完某款产品,打开手机,广告地推送过来;在办公室讨论周末去哪里玩,下班时旅游App已经为你规划好了路线;深夜和家人商量换车,第二天汽车网站的首页推荐正是那款车型。这不是巧合,也不是